Gerät hinzufügen
Zweck
Ein einzelnes Gateway von Hand eintragen, zum Beispiel ein Testgerät, das vor Ihnen liegt, ohne Bestellung und ohne Fertigungs-CSV. Gateways, die Sie beim Hersteller bestellt haben, übernehmen Sie stattdessen mit ihren Claim-Codes oder der Bestellnummer: siehe Massenimport und Claim.
Ein hier hinzugefügtes Gerät wird über sein TPM erkannt, mit einer registrierten Identität: seinem AK-Fingerprint oder dem eigenen Identitätszertifikat des Gateways, siehe Identität eines Geräts registrieren. Zusätzlich können Sie verlangen, dass das Gateway ein Gerätezertifikat Ihrer eigenen CA vorlegt: siehe Optional: Gerätezertifikat Ihrer CA verlangen.
Voraussetzungen
- Sie sind angemeldet, siehe Anmelden.
- Die Rolle Org Admin oder Editor. Viewer können keine Geräte von Hand hinzufügen. Die Identität eines Geräts später ändern darf nur Org Admin, siehe Gerät bearbeiten.
- EUI und Seriennummer des Gateways; beide stehen auf seinem Typenschild.
- Der AK-Fingerprint des Gateways: 64
Zeichen, Ziffern
0–9und Buchstabena–f. Er kommt vom Hersteller, in der Chargenliste, die mit den Gateways geliefert wird, oder auf dem Typenschild. Dieses Formular berechnet ihn nicht für Sie. Ohne Angabe des Herstellers zeigt Echtes Gateway registrieren die zwei Wege, ihn selbst zu bekommen; was er genau ist, steht unten.
Schritte
-
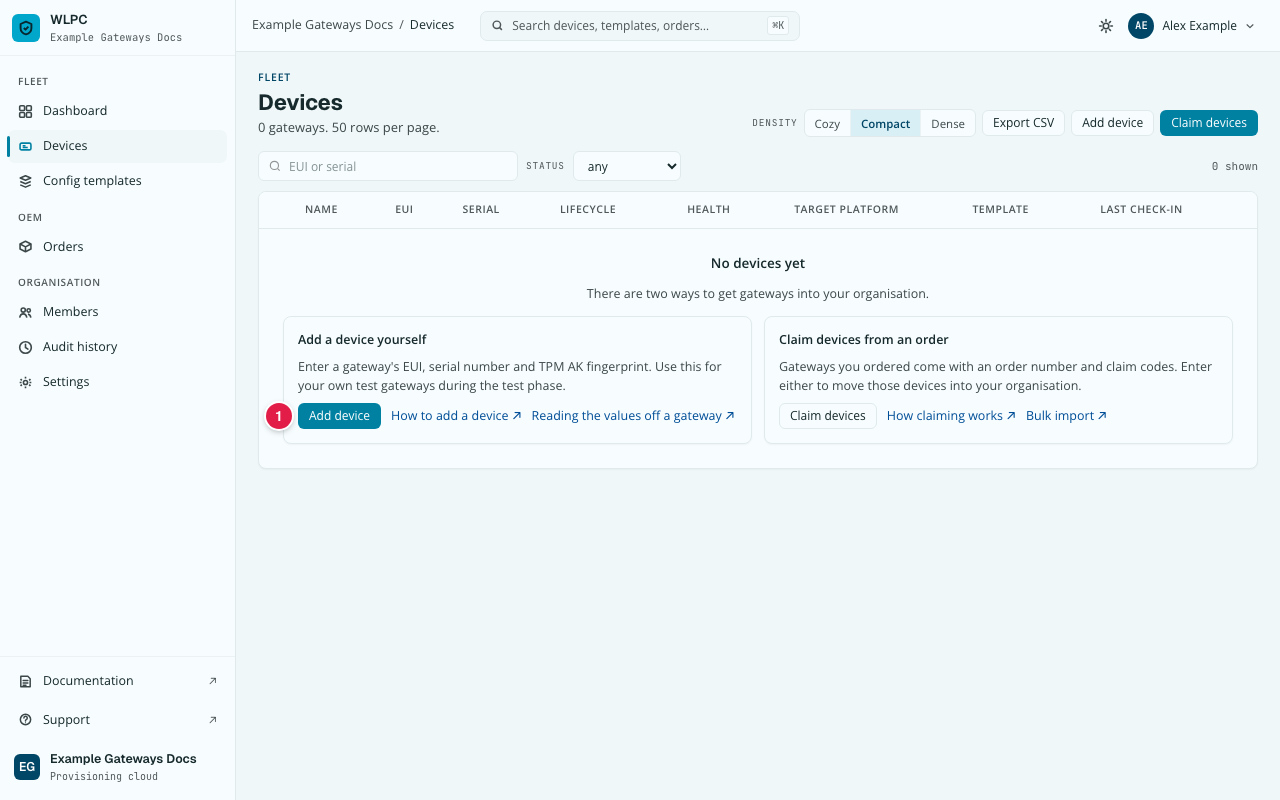
Öffnen Sie Devices und klicken Sie auf Add device. Solange es noch keine Geräte gibt, steht die Schaltfläche auch im Kasten „Add a device yourself“.
-
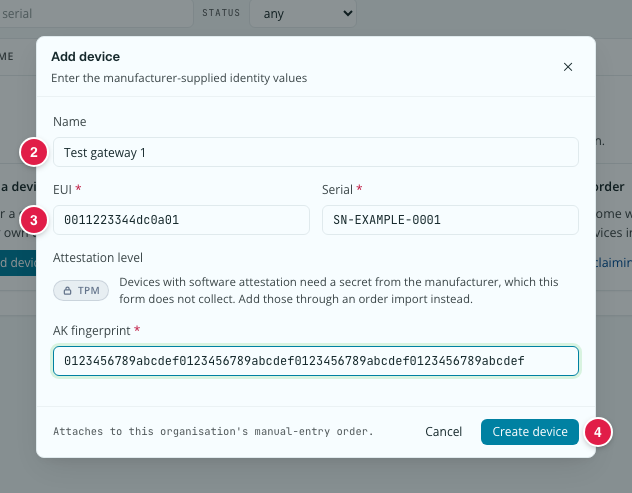
Der Dialog Add device öffnet sich: „Enter the manufacturer-supplied identity values“ (die Identitätswerte des Herstellers eingeben). Füllen Sie die Felder aus (siehe Tabelle unten) und klicken Sie auf Create device.
-
Weisen Sie dem Gerät sein Template zu, siehe Template zuweisen.
Die Felder
| Feld | Pflicht | Format | Hinweise |
|---|---|---|---|
| Name | Nein | Freier Text | Alles, woran Sie das Gateway wiedererkennen. |
| EUI | Ja | 16 Zeichen 0–9, a–f; Doppelpunkte, Bindestriche, Punkte und Leerzeichen sind erlaubt (z. B. 00:00:00:00:00:00:00:01) |
Wird als 16 Kleinbuchstaben ohne Trennzeichen gespeichert und angezeigt (0000000000000001). |
| Serial | Ja | Freier Text | Wird hier nicht gegen ein Muster geprüft, anders als beim CSV-Import im Massenimport und Claim, der eines verlangen kann. |
| Attestation level | — | Fest auf TPM | Wird als gesperrte Markierung TPM angezeigt, nicht als Auswahl. Der Hinweis im Dialog: „Soft attestation requires a manufacturer device_secret, which this form does not collect — use order/CSV import for a soft-attested device.“ (Soft-Attestierung braucht ein Hersteller-Geheimnis, das dieses Formular nicht abfragt; dafür den Import über Bestellung/CSV verwenden.) |
| AK fingerprint | Ja, außer Sie wählen unter Identity die Option Identity certificate (Details) | 64 Zeichen 0–9, a–f |
Vom Hersteller (Chargenliste oder Typenschild). Der SHA-256-Hash des öffentlichen Teils des Attestierungsschlüssels im Gateway, genau definiert unten. Er erkennt das Gateway wieder; geheim ist er nicht. Siehe Wie die Geräteidentität funktioniert. |
Der AK-Fingerprint genau
Der AK-Fingerprint ist der SHA-256 über das TPMT_PUBLIC des AK, ohne das
TPM2B-Größenpräfix, geschrieben als 64 Hex-Zeichen in Kleinbuchstaben.
Der AK ist der Attestierungsschlüssel, den der Bootstrap-Agent in seinem TPM
ableitet; TPMT_PUBLIC ist die TPM-eigene Kodierung seines öffentlichen
Teils. TPM-Werkzeuge schreiben ihn meist als TPM2B_PUBLIC: dieselben Bytes
mit einer 2-Byte-Größe davor. Diese zwei Bytes gehören nicht zum Fingerprint.
Durchgerechnetes Beispiel mit tpm2-tools. Die Befehle sind die aus Echtes Gateway registrieren, Weg B, wo auch die Regeln zu den TPM-Slots stehen. Die Ausgabe stammt von einem Software-TPM; der Wert ist also nur ein Beispiel, jedes TPM ergibt seinen eigenen.
-
Der
unique-Wert der Schlüsselvorlage, übergeben mit-u, beginnt mit einem 2-Byte-Längenwort. tpm2-tools liest dieses Wort Little-Endian:00 01bedeutet 256, die 256 Null-Bytes, die folgen. Als01 00(Big-Endian) geschrieben oder weggelassen, leitet das TPM einen anderen Schlüssel ab. -
Den AK ableiten und seinen öffentlichen Teil exportieren.
-f tssschreibt dasTPM2B_PUBLIC: hier 282 Bytes, beginnend mit dem Größenwort01 18. Dieses ist die TPM-eigene Kodierung, Big-Endian: 0x0118 = 280, die Länge des folgendenTPMT_PUBLIC(es beginnt mit00 01, dem Schlüsseltyp RSA). -
Das 2-Byte-Größenpräfix abschneiden (
tail -c +3beginnt beim dritten Byte) und den Rest hashen:Diesen Wert tragen Sie ein. Ein Hash über
ak.pubmitsamt Präfix ergibt einen anderen Wert, zu dem nie ein Gateway passt.
Optional: Gerätezertifikat Ihrer CA verlangen
Standardmäßig wird ein hier hinzugefügtes Gerät allein über sein TPM erkannt. Tragen Ihre Gateways zusätzlich ein Zertifikat einer CA, die Sie betreiben oder der Sie vertrauen, kann Add device auch dieses verlangen: Das Gateway muss dann sowohl das Zertifikat als auch seinen TPM-Schlüssel nachweisen. Ohne solche Zertifikate lassen Sie die Option aus.
Unter Additional check (optional): device certificate from a CA laden Sie die öffentliche Kette der CA hoch (oder wählen eine früher hochgeladene) und legen fest, wo im Zertifikat die EUI steht. Ohne Adresse einer Sperrliste (CRL) bleibt ein gesperrtes Zertifikat gültig. Das Gateway muss sein Zertifikat bei der ersten Verbindung vorlegen, sonst wird es abgewiesen.
Vorgehen und Meldungen: Geräte-CA registrieren. Wie ein Gateway beurteilt wird: Wie die Geräteidentität funktioniert. Ein Zertifikat je Gerät registrieren: Identität eines Geräts registrieren.
Ergebnis
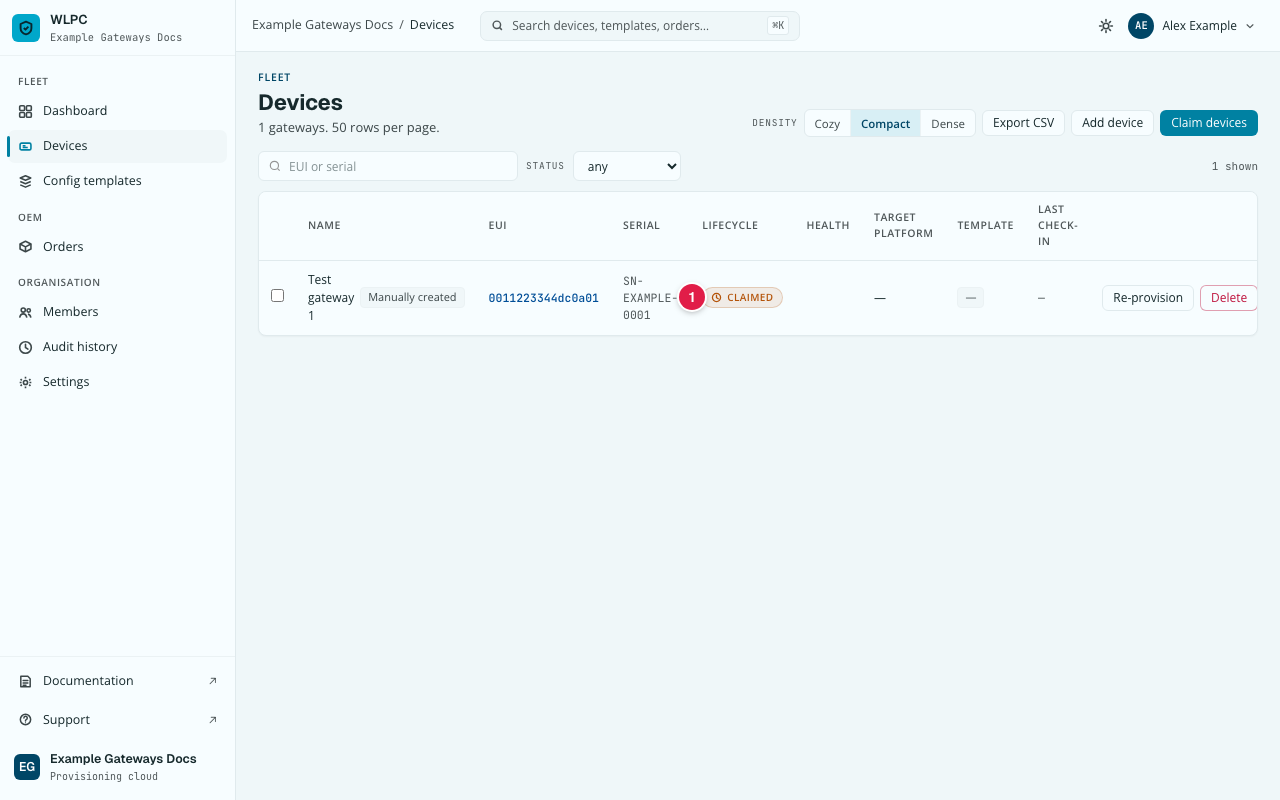
Der Dialog schließt sich, und das neue Gerät steht in der Liste Devices,
mit der Markierung Manually created, dem Status CLAIMED und der EUI und
Seriennummer, die Sie eingegeben haben. CLAIMED heißt: Das Gerät gehört
Ihnen, das Gateway ist aber noch nicht eingerichtet; siehe
Erste Schritte, Schritt 8.
Häufige Fehler
| Meldung in der Konsole | Was Sie tun |
|---|---|
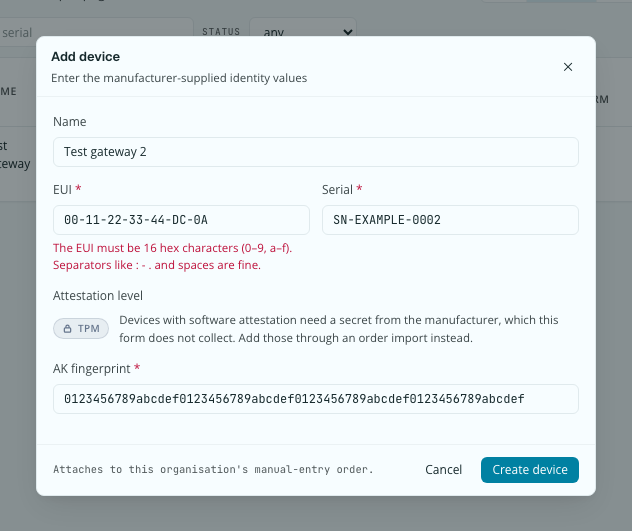
| „The EUI must be 16 hex characters (0–9, a–f). Separators like : - . and spaces are fine.“ | Die EUI ist zu kurz, zu lang oder enthält ein anderes Zeichen als 0–9, a–f. Prüfen Sie sie auf dem Typenschild. |
Value error, ak_fingerprint must be 64 hex characters: lowercase_hex(SHA-256(ak_public_area)), Wire Contract v1.1 |
Kopieren Sie den Fingerprint erneut: genau 64 Zeichen, nichts davor oder danach. |
a device with this eui already exists |
Diese EUI ist schon eingetragen. Suchen Sie danach (Strg+K, auf dem Mac ⌘K), statt es noch einmal abzuschicken. |
| Add device fehlt oder wird abgelehnt | Ihre Rolle ist Viewer. Bitten Sie einen Org Admin um die Rolle Editor. |