Wie die Geräteidentität funktioniert
Diese Seite hat zwei Teile:
- Teil 1, für Kunden: was ein Gateway „echt“ macht, und was Sie dafür tun müssen (meist sehr wenig).
- Teil 2, für Hersteller: wer was liefert, welche Zertifikate ein Gateway trägt, wie die Plattform sie prüft, und was Sie mit jeder Charge liefern.
Neu hier? Beginnen Sie mit den ersten Schritten; dafür brauchen Sie diese Seite nicht.
Aussagen mit dem Vermerk in Vorbereitung beschreiben etwas, das vereinbart, aber noch nicht umgesetzt ist.
Teil 1: Für Kunden
Was ein Gateway echt macht
Jedes Gateway hat einen Sicherheitschip, das TPM. Der Chip enthält Schlüssel, die in ihm erzeugt werden und ihn nie verlassen.
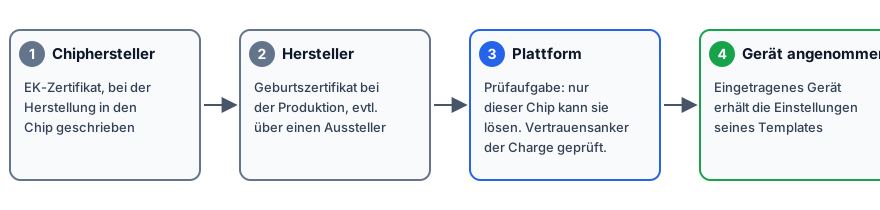
Wenn sich das Gateway bei der Plattform meldet, stellt die Plattform ihm eine Aufgabe, die nur genau dieser Chip lösen kann. Das geschieht beim ersten Start und bei jedem Check-in erneut. Ein Gateway wird nur angenommen, wenn all das zutrifft:
- Es löst die Aufgabe. Eine Kopie der Gateway-Software auf anderer Hardware kann das nicht.
- Seine Charge bürgt dafür: weil das Gateway auf der Liste bekannter Geräte der Charge steht, über das Zertifikat des Herstellers, oder über sein Geräteidentitätszertifikat (siehe Teil 2).
- Es ist in einer Organisation eingetragen, mit seinem AK-Fingerprint.
Erst dann bekommt es die Einstellungen seines Templates.
Was Sie tun müssen
Wozu
Damit die Plattform weiß, welche Gateways Ihnen gehören.
Das brauchen Sie
- Für Gateways aus einer Bestellung: den Claim-Code oder die Bestellnummer von Ihrem Hersteller. Sonst nichts: kein Zertifikat, kein Fingerprint.
- Für ein Gateway, das Sie von Hand hinzufügen: seine EUI, seine Serial und seinen AK fingerprint. EK-Zertifikat, Geburtszertifikat oder Schlüssel brauchen Sie nicht.
So geht's
- Aus einer Bestellung: Devices → Claim devices, siehe Massenimport und Claim.
- Von Hand: Devices → Add device; woher jeder Wert kommt, steht unter Echtes Gateway registrieren.
Das sollten Sie sehen
Das Gerät unter Devices mit dem Status CLAIMED. Nach dem ersten Start
des Gateways wechselt er zu PROVISIONED.
Falls nicht
| Was Sie sehen | Was es bedeutet | Was zu tun ist |
|---|---|---|
Das Gateway bleibt CLAIMED, und der Support meldet „unbekanntes Gerät“ |
Der eingetragene AK-Fingerprint passt nicht zum Chip des Gateways. | Lesen Sie ihn erneut aus, siehe Echtes Gateway registrieren. |
Das Gateway wird mit CHAIN_INVALID abgewiesen |
Seine Charge bürgt nicht dafür: Das Gateway steht nicht auf der Liste der Charge, oder das Zertifikat des Herstellers fehlt oder passt nicht. | Wenden Sie sich an Ihren Hersteller oder den Support, siehe Fehlerbehebung. |
Endkunden brauchen nichts vom Hersteller
Um ein Gerät zu übernehmen, brauchen Sie einen Claim-Code oder eine Bestellnummer, sonst nichts. Sie sehen, bearbeiten oder brauchen nie ein Zertifikat, eine CA oder einen Fingerprint des Herstellers.
Davon ganz zu trennen ist das Zertifikat für die Zielplattform (zum Beispiel ein Zertifikat für einen MQTT-Broker). Es wird in einem Template eingestellt und erst dann an das Gerät geliefert, nachdem seine Identität auf dem hier beschriebenen Weg bewiesen ist. Das eine entscheidet, ob das Gerät echt ist. Das andere ist, wie sich das Gerät danach mit dem System verbindet, in dem es arbeiten soll.
Teil 2: Für Hersteller
Wer liefert was
| Rolle | Liefert | Wann |
|---|---|---|
| Chiphersteller | Endorsement Key (EK) und sein Zertifikat, im Chip | Im Werk |
| Hersteller / OEM | Die Geräteliste je Charge und ihren Vertrauensanker: die AK-Fingerprints (Allowlist), oder eine Geräte-CA für seine Geburtszertifikate, oder die CA-Kette seiner Geräteidentitätszertifikate | Je Charge |
| Plattformbetreiber | Wurzelzertifikate der Chiphersteller | Einmalig |
| Endkunde | Einen Claim-Code (oder eine Bestellnummer) | Beim Übernehmen (Claim) |
Die Zertifikate auf einem Gateway
| Zertifikat | Ausgestellt von | Wann | Prüft die Plattform es? |
|---|---|---|---|
| EK-Zertifikat (Endorsement Key) | Dem Chiphersteller | Bei der Herstellung des Chips | Ja, im Modus Geräte-CA: Es muss zur Wurzel des Chipherstellers führen, die der Plattformbetreiber einmalig hinterlegt. Im Modus Allowlist nicht. |
| Geburtszertifikat | Dem Hersteller, eventuell über einen Aussteller von Geburtszertifikaten | Bei der Produktion | Ja, im Modus Geräte-CA: Es muss zur für die Charge registrierten Geräte-CA führen, gültig sein und darf nicht auf einer Sperrliste stehen. In jedem Modus gilt: Ist es vorhanden, muss sein Name zur EUI des Gateways passen. |
| Geräte-CA-Kette (optional) | Dem Hersteller oder seinem Aussteller von Geburtszertifikaten | Einmal je CA-Generation | Das ist der Vertrauensanker, den Sie im Modus Geräte-CA für eine Charge registrieren. Er liegt nicht für die Plattform auf dem Gateway. |
| Geräteidentitätszertifikat (falls vorhanden) | Dem Hersteller oder der eigenen CA des Kunden | Bei der Produktion oder später | Ja, wenn die Charge den Modus Geräteidentitätszertifikat nutzt: siehe Geräteidentitätszertifikat. |
Die Gateway-Software liest das EK-Zertifikat von dem Speicherplatz im Chip, den der TCG-Standard festlegt. Das Geburtszertifikat liest sie von einem Speicherplatz im Chip, der in der Konfiguration der Gateway-Software eingestellt ist, und greift auf eine Datei zurück, wenn dieser Platz leer ist. Welchen Platz jeder Hersteller verwendet, ist in Vorbereitung: Das wird mit dem Hersteller geklärt.
Was den Chip nie verlässt
Der Chip enthält den Endorsement Key (EK), den der Chiphersteller zertifiziert, und den Attestierungsschlüssel (AK). Die Gateway-Software erzeugt den AK im Chip als eingeschränkten Schlüssel (restricted): einen Schlüssel, der nur Daten signieren kann, die der Chip selbst erzeugt hat. Beide privaten Schlüssel werden im Chip erzeugt und verlassen ihn nie: Kein privater Schlüssel wird übertragen, gesichert oder von einer Person oder einem Dienst aufbewahrt.
Der AK-Fingerprint ist nicht geheim
Der AK-Fingerprint, den die Plattform speichert, ist ein Hash des öffentlichen Teils des AK. Er ist eine Kennung, wie eine Seriennummer. Für sich allein beweist er nichts, und er wird nie als gemeinsamer Schlüssel verwendet. Wer ihn sieht, erfährt nichts, womit er sich als das Gerät ausgeben könnte.
Wie die Plattform ein Gateway prüft
1. Die Prüfaufgabe (TCG Credential Activation)
Das Gateway schickt seinen öffentlichen Attestierungsschlüssel und sein EK-Zertifikat. Die Plattform verschlüsselt einen Zufallswert so, dass nur der Chip mit genau diesem Endorsement Key und diesem geladenen Attestierungsschlüssel ihn entschlüsseln kann. Nur eine exakte Übereinstimmung wird angenommen. Kein privater Schlüssel verlässt je den Chip, und nichts Geheimes geht über das Netz. Das läuft beim ersten Start und bei jedem Check-in.
2. Der Vertrauensanker der Charge
Jede Bestellung (Charge) hat einen von drei Vertrauensankern. Der OEM wählt ihn je Bestellung in der Konsole.
| Allowlist (Standard) | Geräte-CA (Device CA) | Geräteidentitätszertifikat | |
|---|---|---|---|
| Sie registrieren | Den AK-Fingerprint jedes Geräts | Ihr Geräte-CA-Zertifikat oder die Kette bis zu seiner Wurzel | Die öffentliche CA-Kette, die die Identitätszertifikate ausstellt |
| Die Geräteliste braucht | EUI, Seriennummer, AK-Fingerprint | EUI und Seriennummer | EUI und Seriennummer |
| Die Plattform nimmt an | Ein Gateway, dessen AK-Fingerprint auf der Liste steht. Zertifikate werden nicht geprüft. | Ein Gateway, dessen Geburtszertifikat zu dieser CA führt, gültig und nicht gesperrt ist, und dessen EK-Zertifikat zur Wurzel des Chipherstellers führt | Ein Gateway, dessen Identitätszertifikat zu dieser CA führt und seine EUI nennt, und das standardmäßig auch die Aufgabe des Chips löst |
Nutzen Sie die Allowlist, solange Sie keine CA zu registrieren haben. Plattformweit ist noch keine CA für Geburtszertifikate registriert (in Vorbereitung); der Modus Geräte-CA funktioniert also nur mit einer CA, die Sie an der Bestellung registrieren. Dann deckt ein Upload eine ganze Charge ab, und neue Geräte brauchen keine Listenänderung.
- Ein Gateway ohne passenden Vertrauensanker wird abgewiesen.
- Ein vorhandenes Geburtszertifikat muss in jedem Modus die EUI des Geräts nennen und darf nicht zur CA einer anderen Bestellung führen.
- Geräte, die ein Kunde von Hand hinzufügt, gehören zur Bestellung dieser Organisation für manuelle Einträge. Sie nutzt die Allowlist; jeder AK-Fingerprint wird automatisch eingetragen.
Warum je Charge und nicht je Gerät
Die CA eines Herstellers kann zwischen Produktionsgenerationen wechseln („G1“ wird von „G2“ abgelöst) oder über eine Zwischen-CA ausstellen. Je Charge gibt jede Charge an, zu welcher CA-Generation ihre Geräte führen; eine neue CA macht ältere Chargen also nicht ungültig.
3. Was geprüft wird
Beim Upload muss ein CA-Zertifikat:
- ein gültiges, nicht abgelaufenes X.509-Zertifikat mit
CA:TRUEsein; - RSA mit mindestens 2048 Bit oder ECDSA P-256/P-384/P-521 verwenden (Ed25519 wird hier abgewiesen, obwohl andere Upload-Wege dieser Plattform es annehmen);
- keine SHA-1-Signatur tragen.
Ein Upload mit privatem Schlüsselmaterial wird abgewiesen, noch bevor irgendetwas ausgewertet wird. Die Konsole zeigt die gelesenen Felder und den SHA-256-Fingerprint, bevor Sie bestätigen.
Ein einzelnes CA-Zertifikat reicht. Für eine Kette über eine Zwischen-CA laden Sie das ganze Bündel in einer Datei hoch (zuerst die CA der Gerätezertifikate, dann bis zu einer selbst signierten Wurzel); die Plattform prüft, ob jedes Glied vom nächsten signiert wurde. Siehe Geräte-CA registrieren.
Bei jedem Check-in wiederholt die Plattform die Prüfaufgabe und prüft dann je nach Modus:
- Allowlist: den AK-Fingerprint gegen die Liste; keine Zertifikatskette.
- Geräte-CA: zusätzlich, dass der EK zu einer Wurzel eines Chipherstellers führt; dass das Geburtszertifikat zur CA der Bestellung führt, gerade gültig ist und nicht auf der Sperrliste (CRL) des Herstellers steht, falls eine angegeben ist (sie wird vom Aussteller der Geräte-CA veröffentlicht, nicht vom Chiphersteller: eine eigene Vertrauenskette); und dass sein Name zur EUI des Geräts passt.
- Geräteidentitätszertifikat: siehe Geräteidentitätszertifikat.
Jede Abweichung führt zu CHAIN_INVALID.
Die Kette wird vor der Authentifizierung geprüft, bevor eine Bestellung
bekannt sein kann; die Prüfung kann also nicht verraten, ob ein Gerät
existiert. Danach wird die Zulassung mit der Bestellung des Geräts
abgeglichen: Ein Geburtszertifikat, das zur CA von Bestellung B führt, wird
unter Bestellung A abgewiesen (CHAIN_INVALID), selbst innerhalb derselben
Organisation. Weitere Ursachen:
Fehlerbehebung;
Regeln für den Upload: Geräte-CA registrieren.
4. Geräteidentitätszertifikat
Ein gewöhnliches X.509-Zertifikat auf dem Gateway, dessen privater Schlüssel im TPM liegt und das beim Verbindungsaufbau vorgelegt wird; die ausstellende CA kann die des Herstellers oder Ihre eigene sein. Nutzen Sie es, wenn Ihre Gateways bereits eines tragen, statt eine CA für Geburtszertifikate zu registrieren oder jeden AK-Fingerprint aufzulisten.
Der Aussteller der Zertifikate liefert
- Die öffentliche CA-Kette: die ausstellende CA, optional jeden Aussteller bis zur Wurzel. Nur Zertifikate; ein privater Schlüssel wird abgewiesen, bevor etwas gesendet wird.
-
Wo die EUI steht in jedem Gerätezertifikat, eines davon:
Einstellung Die EUI ist … Beispiel Subject Common Name (Standard) der ganze Common Name, als EUI-48 oder EUI-64 70B3D5A1B2C3Alternativer Name (URI) der letzte Teil einer URI urn:example:gw:70B3D5A1B2C3Alternativer Name (DNS) das erste Label eines Hostnamens 0000000000000002.gw.exampleSubject-Seriennummer das ganze serialNumber-Attribut 0000000000000002 -
Optional die Adresse einer Sperrliste (CRL); ist sie gesetzt, wird ein gesperrtes Zertifikat abgewiesen.
Richtlinien
- Zertifikat + TPM (Standard): Zertifikat und Aufgabe des Chips. Ein kopiertes Zertifikat nützt ohne den Chip nichts.
- Nur Zertifikat: Ein gültiges Zertifikat reicht. Wählen Sie das nur, wenn der Aussteller bei jeder Ausstellung prüft, dass der Schlüssel im TPM des Gateways erzeugt wurde und es nie verlässt. Der Wechsel braucht eine ausdrückliche Bestätigung und wird im Audit-Verlauf festgehalten.
Wenn das Zertifikat nicht nutzbar ist
- Fehlt oder abgelaufen, oder die Sperrliste der Charge nicht abrufbar: Das Gateway darf sich noch mit seinem Chip ausweisen, aber nur, wenn es sich zuvor schon einmal mit genau diesem Chip erfolgreich angemeldet hat. Sonst wird es abgewiesen.
- Gesperrt, von einer anderen CA oder mit dem Namen eines anderen Geräts: abgewiesen, kein Ausweg.
Auf der Geräteseite. Identity & trust zeigt Last authentication (letzte Anmeldung), zum Beispiel „Certificate + TPM“, „Certificate“ oder „TPM (fallback: certificate expired)“; den Fingerprint des Zertifikats zeigt der Tooltip.
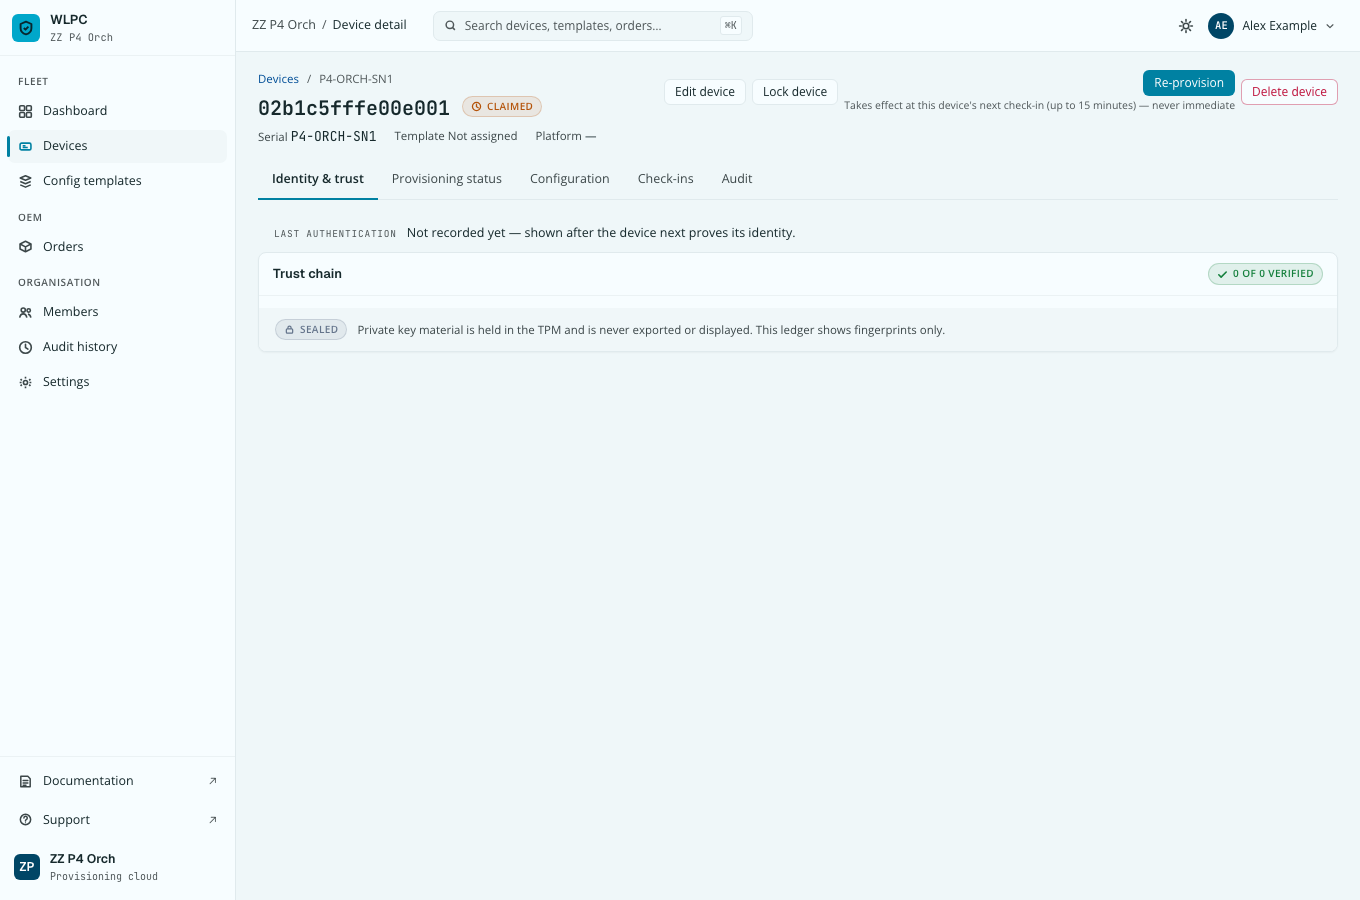
Die Schritte in der Konsole: Geräte-CA registrieren.
5. Der Geräteeintrag
Das Gateway muss außerdem mit seinem AK-Fingerprint in einer Organisation eingetragen sein: über Ihre Geräteliste und einen Claim oder von Hand hinzugefügt.
Was Sie je Charge liefern
- Die Geräteliste: eine Zeile je Gerät mit Seriennummer und EUI, im Modus Allowlist zusätzlich mit dem AK-Fingerprint. Siehe die CSV-Spalten unter Massenimport und Claim.
- Den Vertrauensanker: die Liste der AK-Fingerprints (Allowlist), Ihr Geräte-CA-Zertifikat (oder die Kette bis zu seiner Wurzel) oder die CA-Kette Ihrer Geräteidentitätszertifikate. Registrieren Sie ihn an der Bestellung, siehe Geräte-CA registrieren.
- Nur öffentliche Daten. Zertifikate und Fingerprints sind öffentlich. Schicken Sie nie einen privaten Schlüssel. Ein Upload mit privatem Schlüsselmaterial wird abgewiesen, bevor etwas gespeichert wird.
Keine eigene PKI
Die Plattform betreibt keine Zertifizierungsstelle und stellt keine Gerätezertifikate aus. Sie prüft nur die Zertifikate, die der Chiphersteller und Sie auf das Gateway bringen. Bestätigen Sie den Fingerprint der CA, die Sie registrieren, bei denen, die sie ausgestellt haben, über einen zweiten Weg.
FAQ
Nutzt die Plattform unser Identitätszertifikat für das Gateway? Ja, wenn die Charge den Modus Geräteidentitätszertifikat nutzt. Registrieren Sie die ausstellende CA-Kette an der Bestellung und wählen Sie, wo die EUI steht; siehe Geräteidentitätszertifikat.
Braucht ein Kunde jemals unsere Zertifikate? Nein. Kunden übernehmen Geräte mit Claim-Code oder Bestellnummer oder fügen ein Gerät mit EUI, Seriennummer und AK-Fingerprint hinzu. Siehe Endkunden brauchen nichts vom Hersteller.
Warum je Charge und nicht je Gerät? Siehe Warum je Charge und nicht je Gerät.